
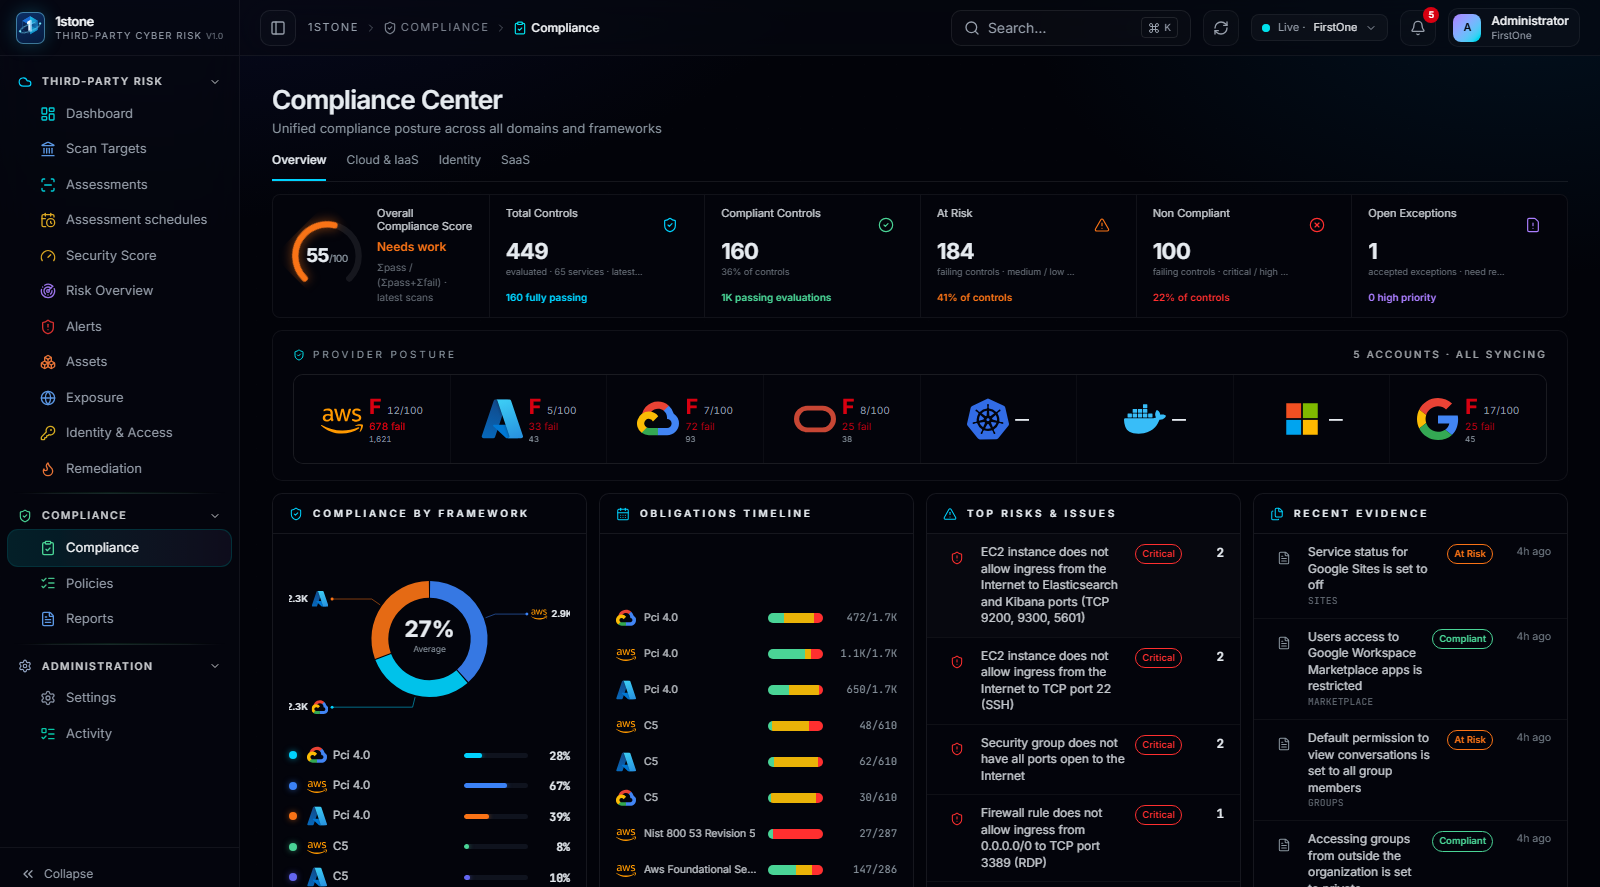
Framework como leitura da mesma evidência
A tela de Compliance não coleta uma resposta nova para cada framework: ela lê a evidência já reunida pelas avaliações de Cloud, Identity e SaaS e reclassifica cada controle segundo o requisito de cada framework coberto — CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP e C5.
O resultado é um estado de aprovado ou reprovado por controle e por framework, com abas específicas para Cloud, Identity e SaaS dentro da própria tela de Compliance — o mesmo modelo de composição usado no Security Score.
Por que isso substitui o questionário de autoavaliação
Um questionário de autoavaliação registra o que alguém no terceiro estava disposto a declarar em um determinado dia, sem verificação por terceira parte. Ele fica desatualizado no momento em que a configuração real muda, e ninguém do lado da contratante consegue confirmar uma única resposta sem acesso à conta.
Avaliação por evidência inverte essa lógica: o estado de conformidade é derivado da configuração real, lida diretamente da conta conectada, e muda automaticamente quando a configuração muda — sem exigir que o terceiro preencha nada de novo.
- Questionário: o que o terceiro declara, sem verificação
- Avaliação por evidência: o que está configurado, lido diretamente da conta
- O mesmo controle técnico mapeado para múltiplos frameworks simultaneamente
- Estado de conformidade recalculado a cada nova avaliação
Onde a lacuna aparece: Cloud, Identity e SaaS
Um framework raramente é aprovado ou reprovado de forma homogênea. É comum um terceiro estar bem posicionado em Cloud e ter lacuna concentrada em Identity ou em SaaS. As abas de Compliance por ambiente existem exatamente para que a lacuna apareça no ambiente em que ela está, e não escondida atrás de uma média geral.
Critérios de aceite para conformidade sem questionário
Um programa de conformidade orientado a evidência precisa ser verificável nos mesmos termos em qualquer framework coberto.
- Nenhum estado de conformidade depende de resposta não verificada do terceiro
- Cada controle reprovado aponta para o recurso e a conta de origem
- Cobertura visível por ambiente — Cloud, Identity, SaaS — dentro de cada framework
- Reavaliação automática a cada nova avaliação do scan target