
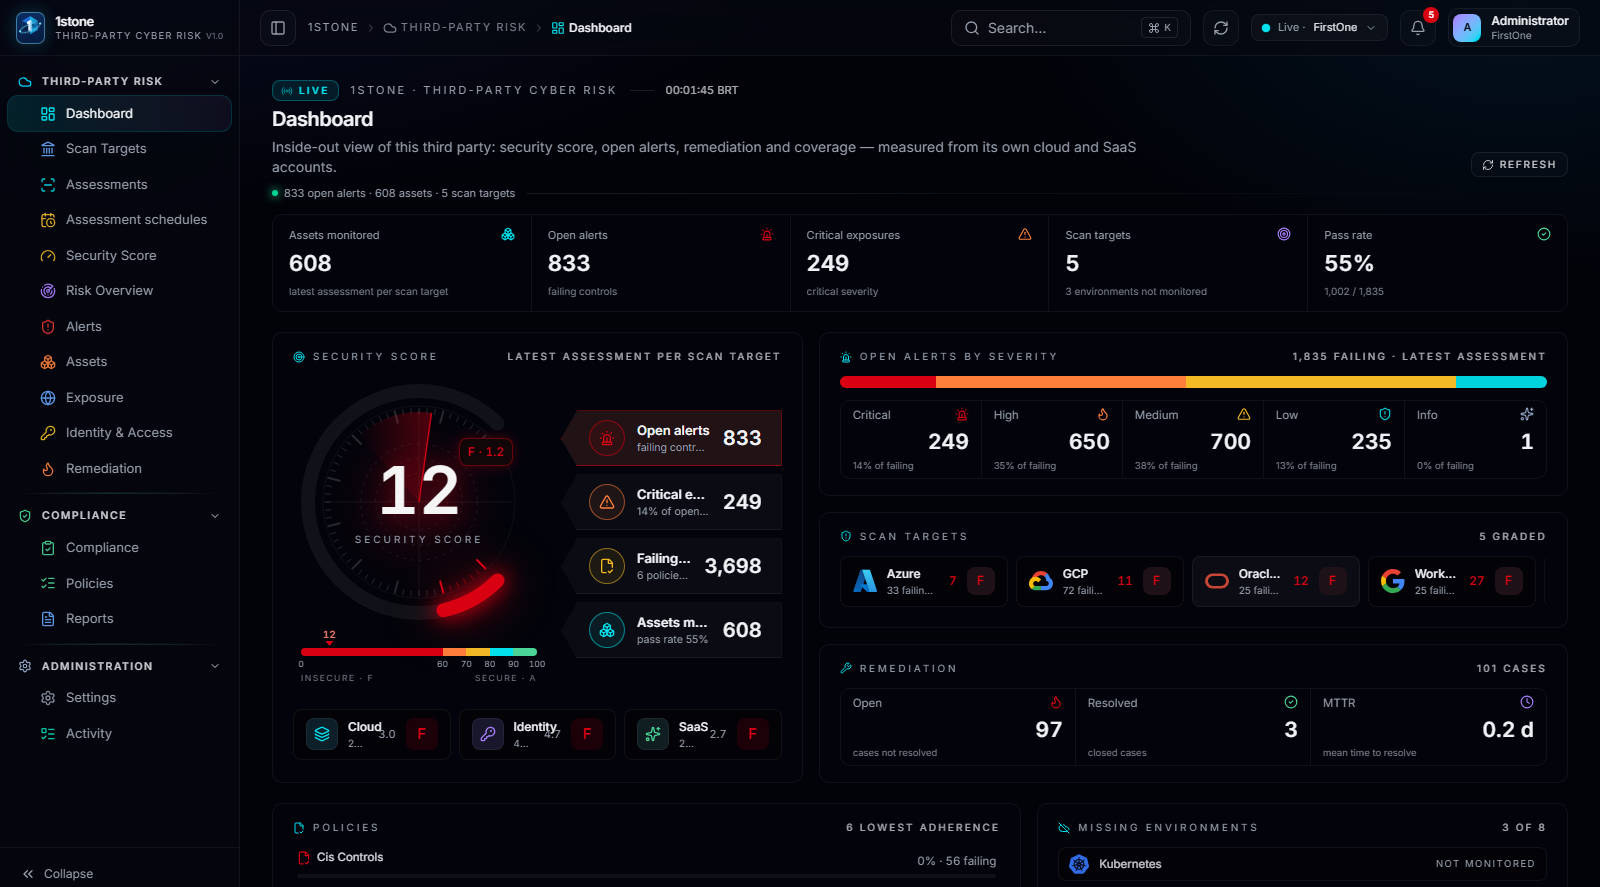
Um catálogo de políticas, não uma pontuação isolada
Cada controle avaliado no 1stone pertence a uma política — uma regra de configuração esperada em Cloud, Identity ou SaaS, com uma severidade associada. A tela de Policies mostra o catálogo completo e destaca quais políticas têm menor aderência no terceiro, ou seja, onde a proporção de contas ou recursos em conformidade é mais baixa.
Uma política de baixa aderência com muitos recursos afetados pesa mais no Security Score do que um único achado isolado de severidade alta em um recurso sem alcance relevante — é essa ponderação que transforma um catálogo de regras em um indicador de risco.
Do catálogo de políticas ao framework
As mesmas políticas avaliadas nas contas conectadas do terceiro são mapeadas para os frameworks cobertos pela plataforma — CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP e C5. Um controle reprovado aparece simultaneamente como violação de política e como lacuna de conformidade no framework correspondente, sem que o terceiro precise responder a um questionário separado para cada um.
- Uma política, uma severidade, um conjunto de recursos avaliados
- Violações de política agregadas na tela Policies, com percentual de aderência
- O mesmo controle mapeado para múltiplos frameworks ao mesmo tempo
- Nenhuma política depende de resposta declarada pelo terceiro
Risk Overview: prioridade e exposição
O Risk Overview aplica ao conjunto de achados abertos um ordenamento por prioridade — combinando severidade da política violada, quantidade de recursos afetados e efeito estimado no Security Score — e uma visão por exposição, que mostra em quais ambientes conectados (Cloud, Identity, SaaS) o risco está concentrado.
É essa fila, e não a contagem bruta de alertas, que orienta por onde a equipe do terceiro deve começar a trabalhar na semana.
Critérios de aceite para um motor de políticas
Um motor de políticas só é auditável quando cada elo da cadeia é rastreável até a evidência de origem.
- Toda política tem severidade e alcance de recurso registrados na origem
- Aderência por política visível e não apenas o total agregado de alertas
- Mapeamento de política para framework documentado e consultável
- Fila de priorização recalculada a cada avaliação, não congelada entre ciclos