
O problema de misturar terceiros em um ambiente único
Um programa de risco cibernético de terceiros lida, ao mesmo tempo, com contas de nuvem de parceiros distintos, credenciais de responsáveis diferentes e níveis de maturidade que não têm nenhuma relação entre si. Guardar esse conjunto em uma estrutura compartilhada cria dois problemas simultâneos: um terceiro pode, em tese, alcançar dado de outro, e a contratante perde a capacidade de provar, em auditoria, que o isolamento existe.
O 1stone resolve isso na camada de dados: cada terceiro recebe um tenant dedicado com isolamento por hardware, com seu próprio conjunto de scan targets, alertas, casos de remediação e Security Score. Nada é compartilhado entre tenants por padrão.
Convite e auto-cadastro, não implantação pela contratante
A contratante cria o tenant dedicado do terceiro com isolamento por hardware e envia um convite por e-mail ao responsável técnico do outro lado. É o próprio terceiro quem entra, aceita o convite e conecta suas contas de nuvem e SaaS — a contratante nunca precisa de credencial do ambiente do terceiro para iniciar a avaliação.
Esse desenho remove o maior ponto de atrito de qualquer programa de terceiros: a etapa em que a contratante teria que negociar acesso administrativo a um ambiente que não é seu.
- Um tenant dedicado por terceiro com isolamento por hardware, sem dado compartilhado por padrão
- Convite por e-mail ao responsável técnico do terceiro
- Auto-cadastro: o terceiro conecta as próprias contas dentro do seu tenant dedicado
- A contratante nunca detém credencial de escrita no ambiente do terceiro
O Dashboard como ponto único de consolidação
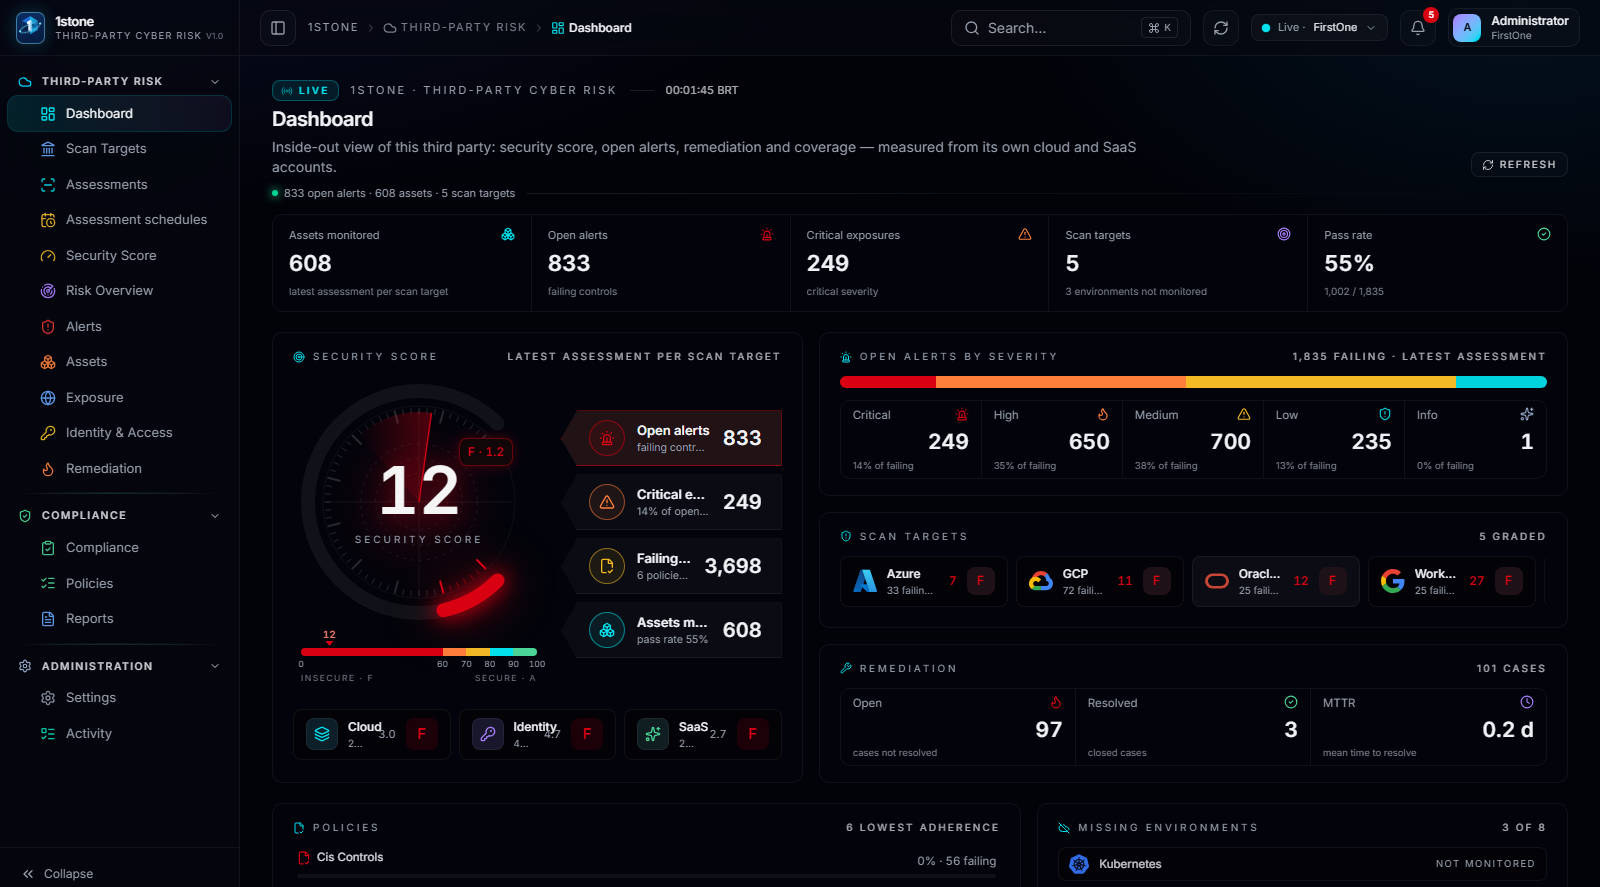
Dentro do workspace, o Dashboard reúne em uma única tela o Security Score de 0 a 100 com a nota A–F, os KPIs de ativos monitorados, alertas abertos por severidade, o score por alvo de varredura, os ambientes Cloud, Identity e SaaS com sua própria nota, as políticas com menor aderência e o MTTR de remediação.
É essa tela que a contratante abre a cada revisão de terceiro — não um relatório estático, mas um painel que reflete o estado corrente do ambiente conectado, atualizado a cada nova avaliação executada.
Critérios de aceite para uma arquitetura de tenants dedicados
Uma implantação de tenant dedicado por terceiro deve ser verificável com os mesmos critérios em qualquer portfólio, independente do número de terceiros avaliados.
- Nenhum dado de um tenant acessível a partir de outro tenant
- Onboarding do terceiro concluído sem a contratante deter credencial do ambiente dele
- Security Score e alertas recalculados a cada avaliação, não em relatório periódico manual
- Papéis e escopos de acesso auditáveis por tenant (ver governança e RBAC)