
Aderência a frameworks avaliada
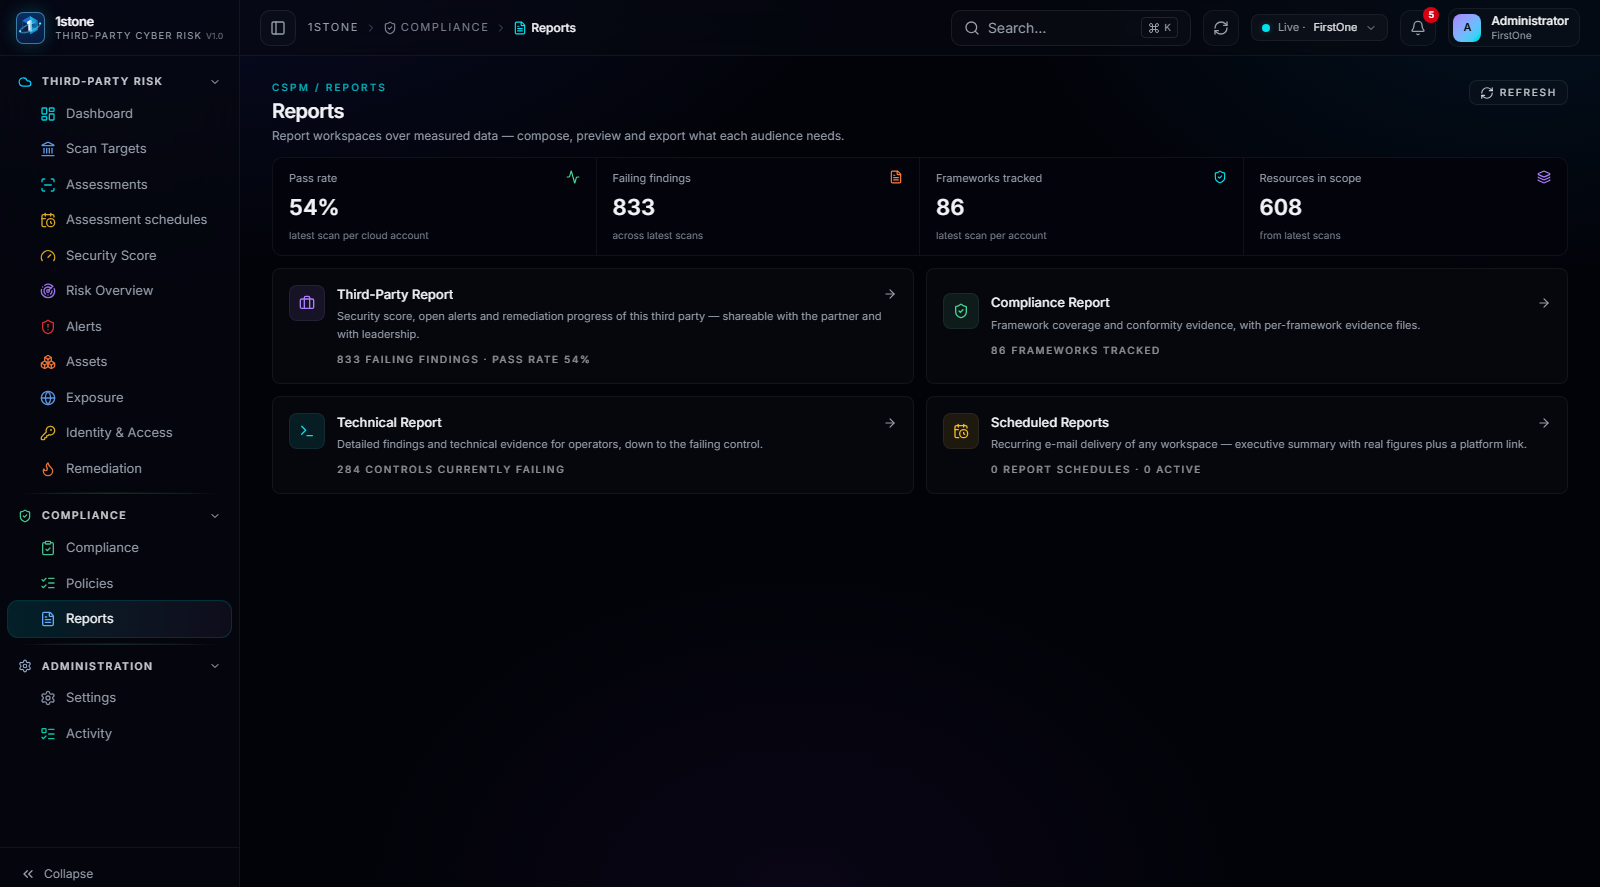
O relatório deixa de ser um projeto: Third-Party Report, relatório de compliance e relatório técnico saem prontos para impressão ou PDF, com o resultado da última avaliação.
- 30+
- Frameworks mapeados
- Contínua
- Coleta de evidência
- 1 clique
- Exportação para auditoria
- Ledger
- Trilha imutável em blockchain
Third-Party Report para compartilhar
Score, alertas abertos e progresso de remediação em um documento pensado para ser enviado ao próprio terceiro e levado à liderança.
- Score e nota atual, com histórico de evolução
- Alertas abertos por severidade e casos em andamento
- Pronto para impressão e exportação em PDF
Governança da própria operação
Organização e membros, convites por e-mail, papéis e permissões (RBAC), integrações com S3, AWS Security Hub e Jira, chaves de API, MFA, SSO/SAML por domínio de e-mail, trilha de auditoria e licença.
- RBAC, MFA e SSO/SAML por domínio de e-mail
- Integrações com S3, AWS Security Hub e Jira
- Trilha de auditoria e controle de licença
Compliance & Policies
AWS Account Security Onboarding
Validação da configuração inicial da conta AWS: credenciais, MFA, trilhas e serviços habilitados conforme a linha de base recomendada para novas contas.
AWS AI Security Framework
Controles de segurança para cargas de IA na AWS: proteção de dados de treinamento, acesso a modelos e configuração de serviços de machine learning.
AWS Audit Manager — Control Tower Guardrails
Barreiras de controle preventivas e detectivas do Control Tower avaliadas continuamente, com evidência por guardrail e status por conta da organização.
AWS Foundational Security Best Practices
Práticas fundamentais de segurança da AWS por serviço — IAM, criptografia, rede e logging — avaliadas recurso a recurso com desvio apontado.
AWS Foundational Technical Review
Revisão técnica fundamental da AWS para workloads em produção, cobrindo os requisitos mínimos de segurança, confiabilidade e operação.
AWS Well-Architected — Security Pillar
Pilar de segurança do Well-Architected: identidade, detecção, proteção de infraestrutura e de dados, resposta a incidente, avaliados por carga de trabalho.
AWS Well-Architected — Reliability Pillar
Pilar de confiabilidade do Well-Architected: fundamentos, recuperação de falhas e gestão de mudanças com evidência técnica por carga de trabalho.
CIS Benchmarks (v1.4–v7.0)
Benchmarks de configuração segura para sistemas operacionais, contêineres e serviços de nuvem, avaliados continuamente nos perfis Level 1 e Level 2, nas versões v1.4 a v7.0.
CIS Controls
Os controles críticos do CIS organizados por Implementation Group, com estado de implementação por ativo e evidência vinculada a cada salvaguarda.
NIST SP 800-53 (Rev. 4 / Rev. 5)
Catálogo federal de controles por família (AC, AU, SI, CM) nas revisões 4 e 5, com linha de base moderada, herança de controles e status por ativo.
NIST SP 800-171 Rev. 2
Proteção de informação controlada não classificada (CUI): os 110 requisitos distribuídos em 14 famílias, exigidos de fornecedores do governo dos EUA.
NIST CSF (1.1 / 2.0)
Funções Govern, Identify, Protect, Detect, Respond e Recover nas versões 1.1 e 2.0, com perfil atual e perfil alvo por tier de maturidade.
FedRAMP (20x KSI Low, Low Rev. 4, Moderate Rev. 4)
Linhas de base FedRAMP para provedores de serviço a órgãos federais dos EUA: 20x KSI Low, Low Revision 4 e Moderate Revision 4, com monitoramento contínuo.
CISA
Diretrizes da agência de segurança cibernética dos EUA: práticas de proteção de infraestrutura crítica e metas de segurança cibernética por setor.
ASD Essential Eight
As oito estratégias de mitigação do governo australiano, com nível de maturidade por estratégia e validação sobre a configuração real dos ativos.
ISO/IEC 27001 (2013 / 2022)
Sistema de gestão de segurança da informação nas edições 2013 e 2022: declaração de aplicabilidade, tratamento de riscos e controles do Anexo A com evidência por cláusula.
PCI DSS (3.2.1 / 4.0)
Proteção de dados de portador de cartão nos requisitos das versões 3.2.1 e 4.0, incluindo segmentação do ambiente CDE e gestão de vulnerabilidades.
SOC 2
Critérios de confiança de segurança, disponibilidade e confidencialidade para relatórios Tipo I e Tipo II, com coleta automatizada de artefatos ao longo do período de observação.
HIPAA Security Rule
Salvaguardas administrativas, físicas e técnicas para dados de saúde protegidos, com controle de acesso, criptografia e trilha de auditoria em sistemas que tratam PHI.
GxP — 21 CFR Part 11
Registros eletrônicos e assinaturas eletrônicas na indústria farmacêutica dos EUA: integridade, autenticidade e trilha de auditoria dos sistemas computadorizados.
GxP — EU Annex 11
Requisitos europeus para sistemas computadorizados em ambientes GxP: validação, gestão de dados e trilha de auditoria no espaço regulado da UE.
GDPR
Segurança do tratamento no Art. 32, registro de operações, minimização e notificação de violação em até 72 horas para dados pessoais no território europeu.
LGPD
Adequação à lei brasileira: base legal por operação, inventário de dados, ROPA e resposta a incidente com comunicação à ANPD e aos titulares.
DORA
Resiliência operacional digital do setor financeiro europeu: gestão de risco de TIC, testes, contratos com terceiros e registro de informações.
NIS2
Diretiva europeia de segurança de redes e informação: medidas de gestão de risco, notificação de incidentes e responsabilização da alta direção.
C5
Critérios de segurança em nuvem do escritório federal alemão, com tipos de controle por camada e evidência exigida para provedores de nuvem.
ENS (RD 311/2022)
Categorização de sistemas e medidas do Anexo II para o setor público espanhol, com declaração de conformidade e auditoria bienal.
SecNumCloud
Requisitos de segurança da agência francesa para serviços de nuvem: proteção contra acesso extraterritorial, isolamento e administração por pessoal qualificado.
KISA ISMS-P
Sistema coreano de gestão de segurança da informação e proteção de dados pessoais, exigido de provedores de serviço que operam na Coreia do Sul.
CCC
Requisitos de certificação compulsória para produtos e serviços que operam no mercado chinês, com foco em segurança de dados e infraestrutura.
CSA CCM
Matriz de controles da Cloud Security Alliance: domínios de segurança em nuvem mapeados a cada controle, com estado por serviço contratado.
FFIEC
Objetivos de exame do conselho de instituições financeiras dos EUA: gestão de risco tecnológico, continuidade e supervisão de terceiros.
RBI Cyber Security Framework
Diretrizes do banco central da Índia para bancos e instituições financeiras: governança, avaliação de risco cibernético e resposta a incidentes.
MITRE ATT&CK
Cobertura de detecção por tática e técnica adversária, com mapeamento das regras ativas, lacunas priorizadas e validação sobre telemetria real.
Uma sessão técnica, uma conta real, resultados verificáveis
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta real de nuvem ou SaaS e mostramos o Security Score e os alertas calculados.