
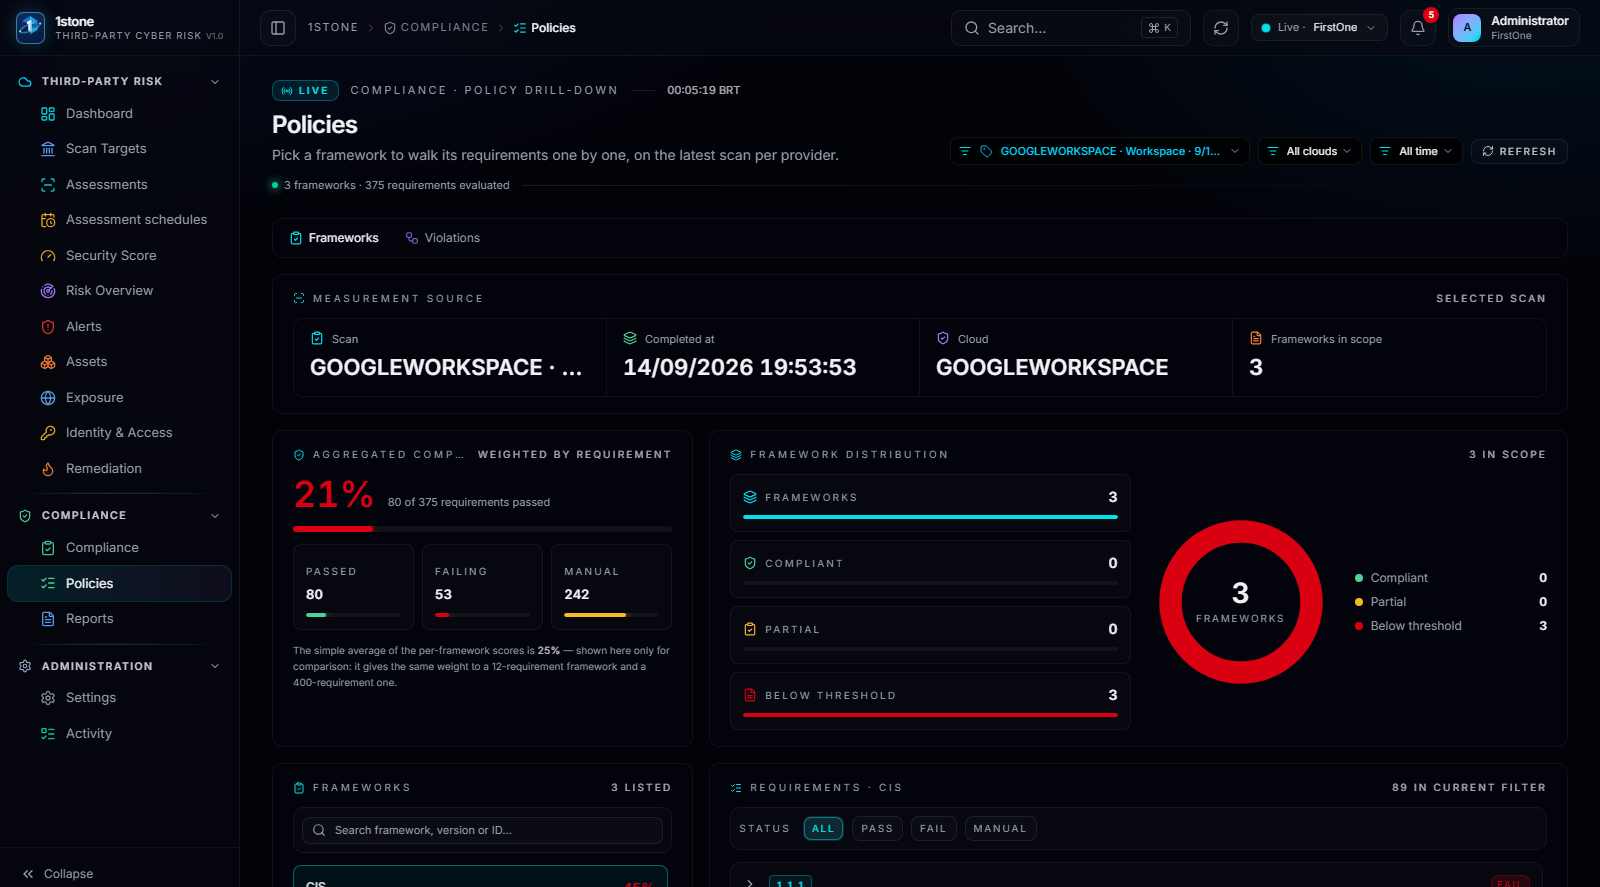
Requisito a requisito, direto
Aderência a frameworks reconhecidos sem questionário: o resultado vem da última avaliação de cada alvo, requisito a requisito, com o controle que falhou nomeado.
- 9
- Frameworks avaliados
- 3
- Categorias: Cloud & IaaS, Identity, SaaS
- 0
- Questionários necessários
Compliance por categoria
O painel separa a aderência em Cloud & IaaS, Identity e SaaS, para que a conversa com o terceiro seja sobre o ambiente certo.
- Aderência por framework e por categoria de ambiente
- Resultado derivado da avaliação técnica, não de autodeclaração
- Comparação entre avaliações ao longo do tempo
Policies com drill-down por requisito
CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP e C5, entre outros, abertos requisito a requisito; a aba Violations mostra o fluxo das origens ao motor de políticas e daí aos frameworks.
- Drill-down requisito a requisito, com o controle que reprovou
- Aba Violations com o fluxo origens → motor de políticas → frameworks
- Base para o relatório entregue ao terceiro e ao comitê
Compliance & Policies
Aderência por categoria
Cloud & IaaS, Identity e SaaS com percentual de aderência a cada framework.
Drill-down requisito a requisito
Cada requisito do framework ligado ao controle técnico que o avalia.
Frameworks reais
CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP e C5.
Aba Violations
Fluxo animado: origens → motor de políticas → frameworks → aberto ou resolvido.
Baseado na última avaliação
Sem questionário: o requisito é avaliado a partir do scan mais recente do alvo.
Exportação para auditoria
Relatório de compliance pronto para compartilhar com auditor externo ou comitê.
Detalhes técnicos e de escopo
- Frameworks
- CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP, C5
- Fonte
- Última avaliação de cada Scan Target
- Categorias
- Cloud & IaaS, Identity, SaaS
- Saída
- Relatório de compliance exportável
Conecte uma conta real e veja o Security Score ser calculado
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta real de nuvem ou SaaS e mostramos o Security Score e os alertas calculados.