
Medir a postura real de AWS,
Cloud & IaaS — Não é uma lista de bullets de marketing. Abaixo estão os 16 módulos reais do 1stone, o que cada um mede, como funciona por dentro e um cenário ponta a ponta — do convite ao terceiro até o relatório para o comitê.
- 3
- Domínios
Scan Targets
Cadastro e teste de conexão de cada alvo do terceiro — conta AWS, assinatura Azure, projeto GCP, tenant OCI, cluster Kubernetes, registro de imagem, tenant Microsoft 365 ou Google Workspace — com saúde da conexão e alertas agregados por alvo.
- O responsável do terceiro conecta a própria conta com credencial somente leitura
- A saúde da conexão (ativa, com erro, credencial expirada) fica visível por alvo
- Alvos podem ser agrupados por unidade de negócio, ambiente ou responsável
- Visão em cards ou em grade, com alertas agregados por nuvem em cada alvo
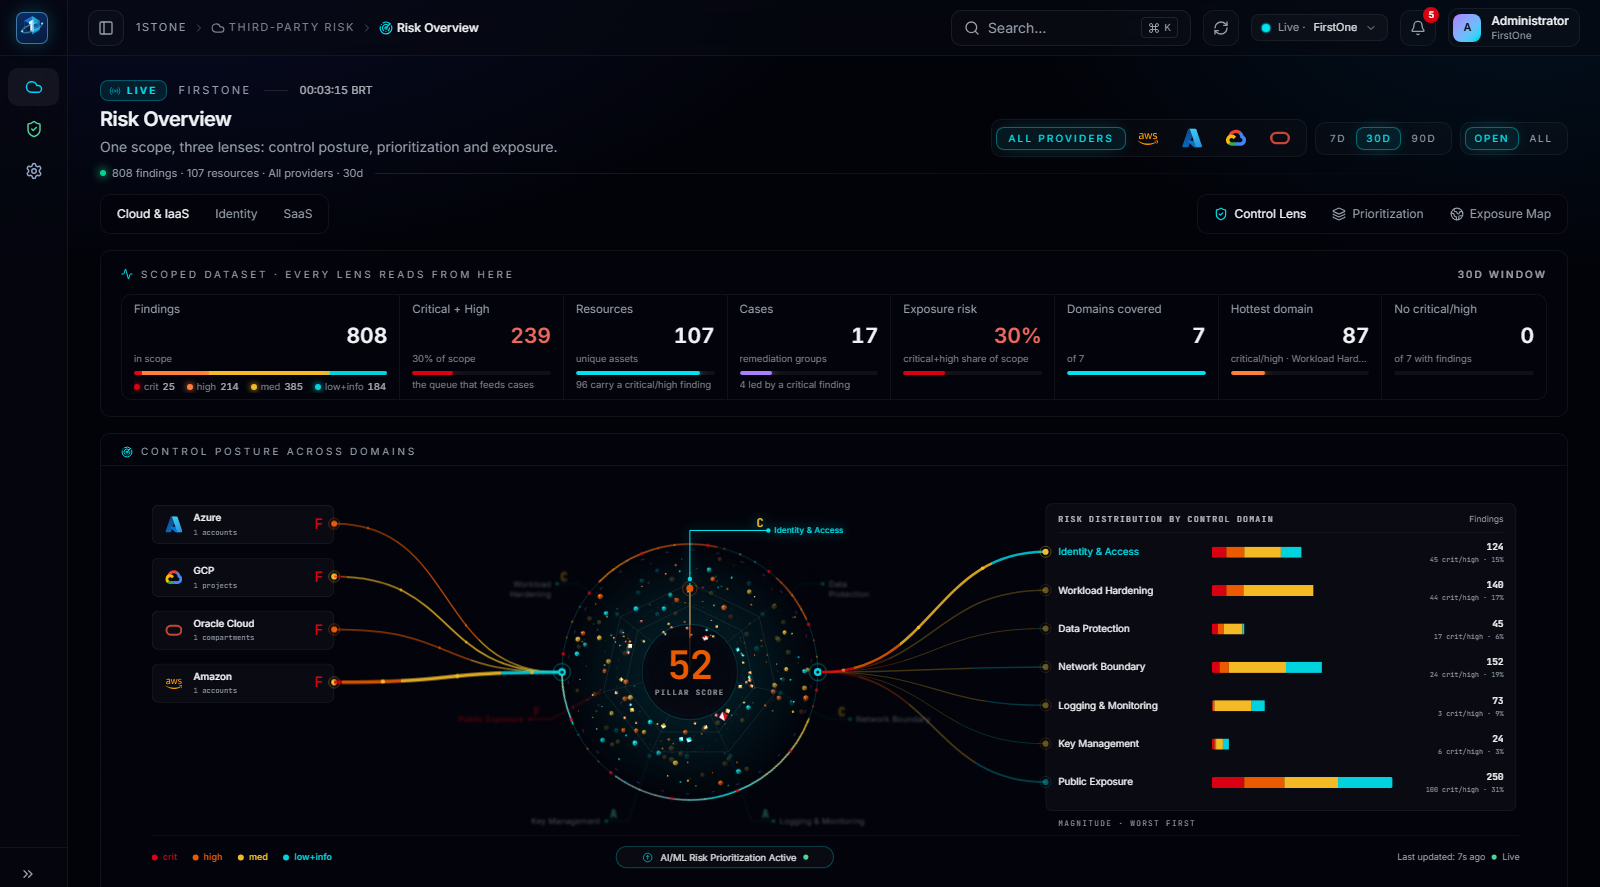
Risk Overview
Centro de risco multi-cloud com abas Control, Priority e Exposure: distribuição do risco por categoria e fila de correção "fix-first" que prioriza achados críticos e altos.
- Aba Control mostra o risco agrupado por categoria de controle reprovado
- Aba Priority organiza a fila fix-first por severidade e por alvo
- Aba Exposure cruza o risco com o que está de fato exposto à internet
- Distribuição por categoria ajuda a decidir onde concentrar o esforço de remediação
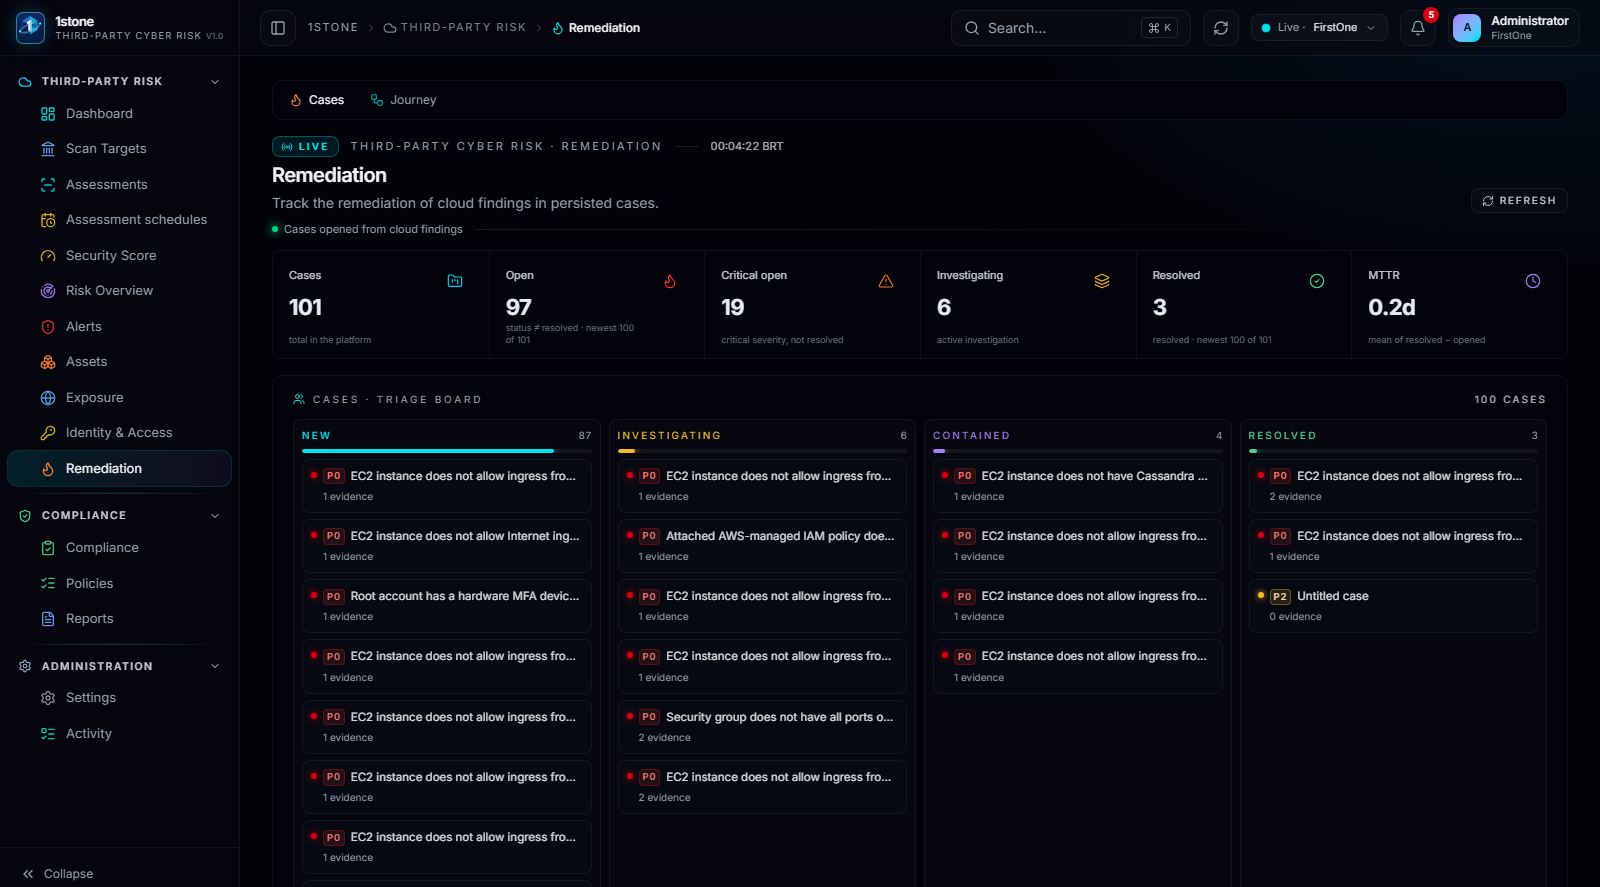
Exposure
Sinais de exposição à internet — recursos públicos, portas abertas, regiões envolvidas — com filtros por nuvem e severidade e mapa de convergência dos pontos de exposição.
- Descoberta contínua de recursos publicados, cruzada com a avaliação de controle
- Filtro por provedor de nuvem e por severidade da exposição
- Mapa de convergência mostra onde várias exposições se concentram
- Cada exposição referencia a região e o recurso afetado
Sinais e evidências
Scan Targets
Cada conta, assinatura ou projeto do terceiro, com saúde de conexão
Risk Overview
Centro de risco multi-cloud com fila fix-first
Exposure
O que está exposto à internet, medido e mapeado
Compare o rating externo atual com o que o 1stone apura por dentro
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta real de nuvem ou SaaS e mostramos o Security Score e os alertas calculados.