
Transformar controle avaliado em
Governança e relatórios — Não é uma lista de bullets de marketing. Abaixo estão os 16 módulos reais do 1stone, o que cada um mede, como funciona por dentro e um cenário ponta a ponta — do convite ao terceiro até o relatório para o comitê.
- 5
- Domínios
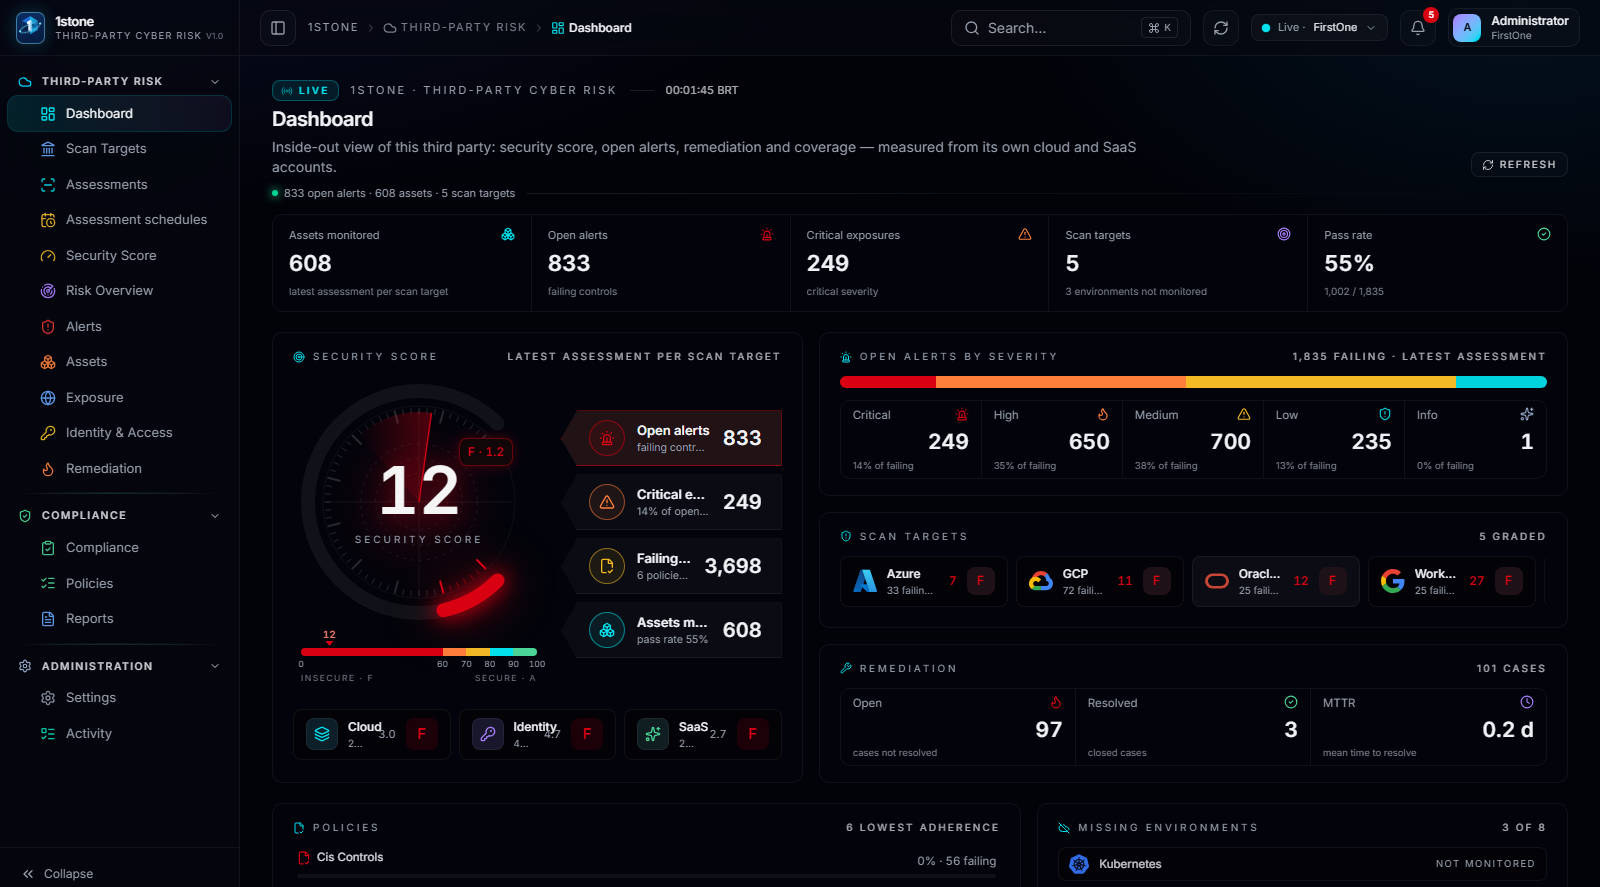
Security Score
Memorando do score do terceiro com abas Overview, Cloud & IaaS, Identity e SaaS: como a nota é composta (controles aprovados x reprovados ponderados por severidade) e a tendência entre avaliações.
- Aba Overview mostra o score geral e a tendência entre as últimas avaliações
- Aba Cloud & IaaS decompõe o score por provedor de nuvem conectado
- Aba Identity mostra a composição do score de postura de identidade
- Aba SaaS mostra a composição do score de Microsoft 365 e Google Workspace
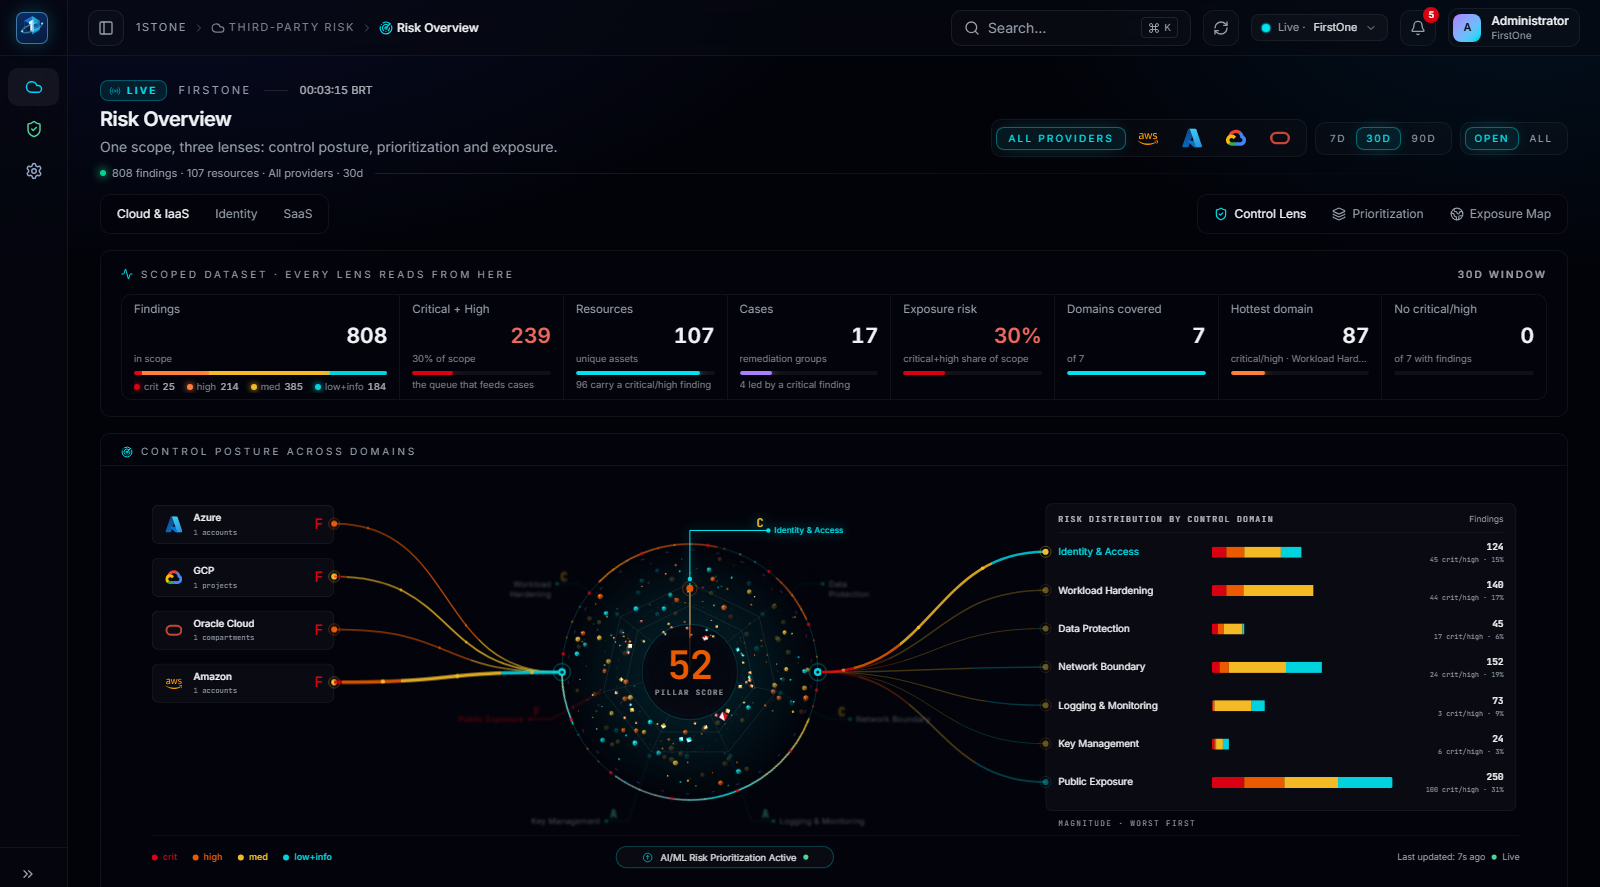
Remediation
Quadro de casos (New → Investigating → Contained → Resolved) abertos a partir de alertas, com responsável, prazo e SLA; aba Journey com o fluxo animado alertas por severidade → remediação → casos por status → resolvido/aberto.
- Todo caso nasce a partir de um alerta e herda a severidade original
- Quadro com quatro estados: New, Investigating, Contained, Resolved
- Responsável e prazo por caso, com SLA calculado pela severidade
- Aba Journey visualiza o fluxo completo de alerta até resolução
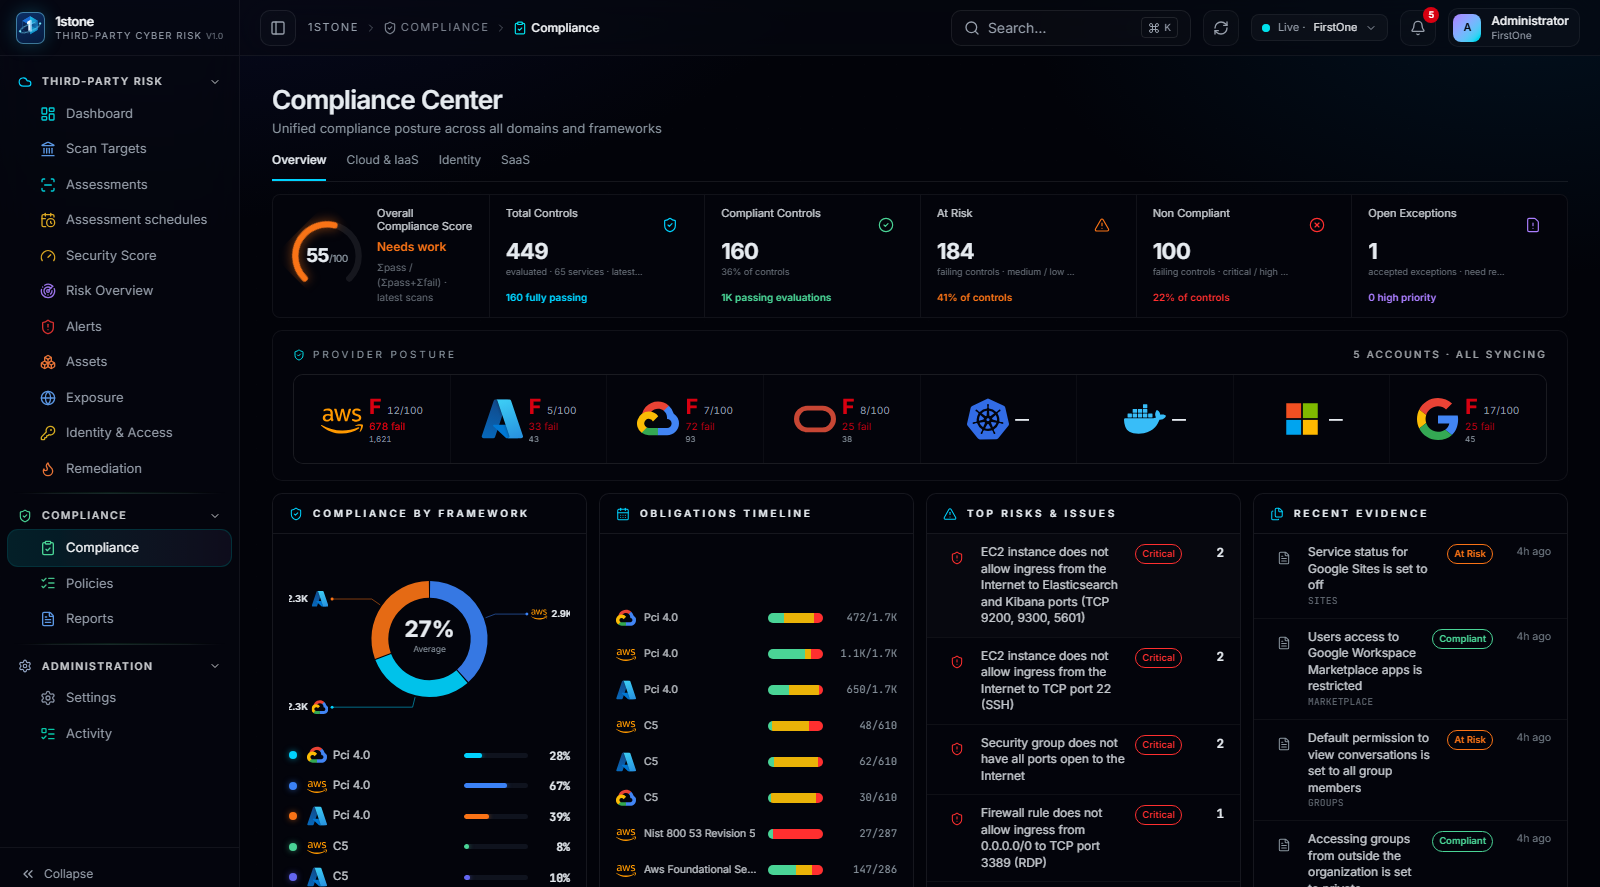
Compliance
Painel de aderência a frameworks reconhecidos por categoria — Cloud & IaaS, Identity e SaaS — calculado a partir da última avaliação de cada alvo, sem depender de questionário de autodeclaração.
- Cada controle avaliado é mapeado a um ou mais frameworks automaticamente
- Aderência exibida por categoria: Cloud & IaaS, Identity e SaaS
- Score de conformidade recalculado a cada nova avaliação do alvo
- Frameworks cobertos: CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP e C5
Policies
Drill-down requisito a requisito de frameworks reais (CIS, NIST 800-53, PCI DSS 4.0, ISO 27001, GDPR, DORA, FedRAMP, GxP, C5, entre outros), baseado na última avaliação de cada alvo; aba Violations com o fluxo animado origens → motor de políticas → frameworks → aberto/resolvido.
- Cada requisito do framework mostra o status derivado do controle técnico correspondente
- Drill-down do framework até o requisito e até o controle que o sustenta
- Aba Violations mostra o fluxo desde a origem do achado até o framework impactado
- Requisitos ficam marcados como aberto ou resolvido conforme a última avaliação
Sinais e evidências
Security Score
Score 0–100 e nota A–F, recalculados a cada avaliação
Remediation
Do alerta ao caso resolvido, com dono, prazo e SLA
Compliance
Aderência a framework por categoria, sem questionário
Policies
Drill-down requisito a requisito de cada framework
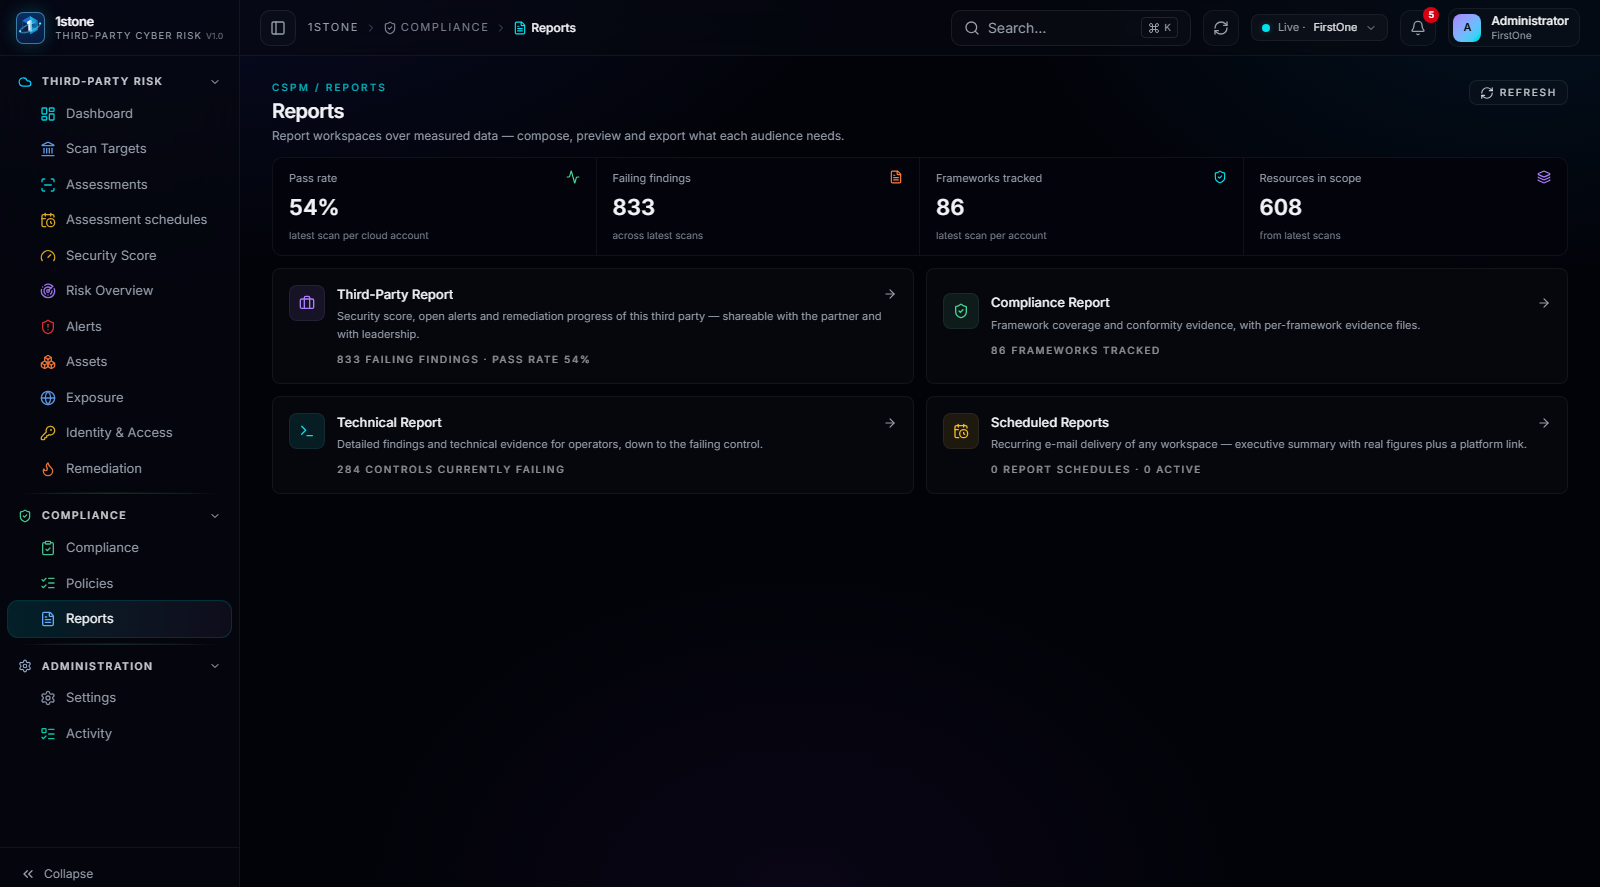
Reports
Relatório pronto para o terceiro e para o comitê
Conecte uma conta real e veja o Security Score ser calculado
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta real de nuvem ou SaaS e mostramos o Security Score e os alertas calculados.