
Documentação de onboarding, conectores e
A documentação cobre o ciclo completo: criação do tenant dedicado, convite ao responsável do terceiro, conexão de conta com credencial somente leitura e integrações com o ecossistema do cliente.
- 8 conectores
- AWS, Azure, GCP, OCI, Kubernetes, registries, M365, Workspace
- Chaves de API
- Emissão e escopo por integração
- SSO/SAML
- Federação por domínio de e-mail
Do tenant vazio à primeira avaliação
Guias passo a passo para criar o tenant dedicado do terceiro, enviar o convite ao responsável e conectar a conta de nuvem ou SaaS com role somente-leitura, com validação de saúde da conexão ao final de cada etapa.
- Convite por e-mail com aceite pelo próprio responsável do terceiro
- Passo a passo por provedor: AWS, Azure, GCP, OCI, Kubernetes e registries
- Checklist de validação de conexão antes da primeira avaliação
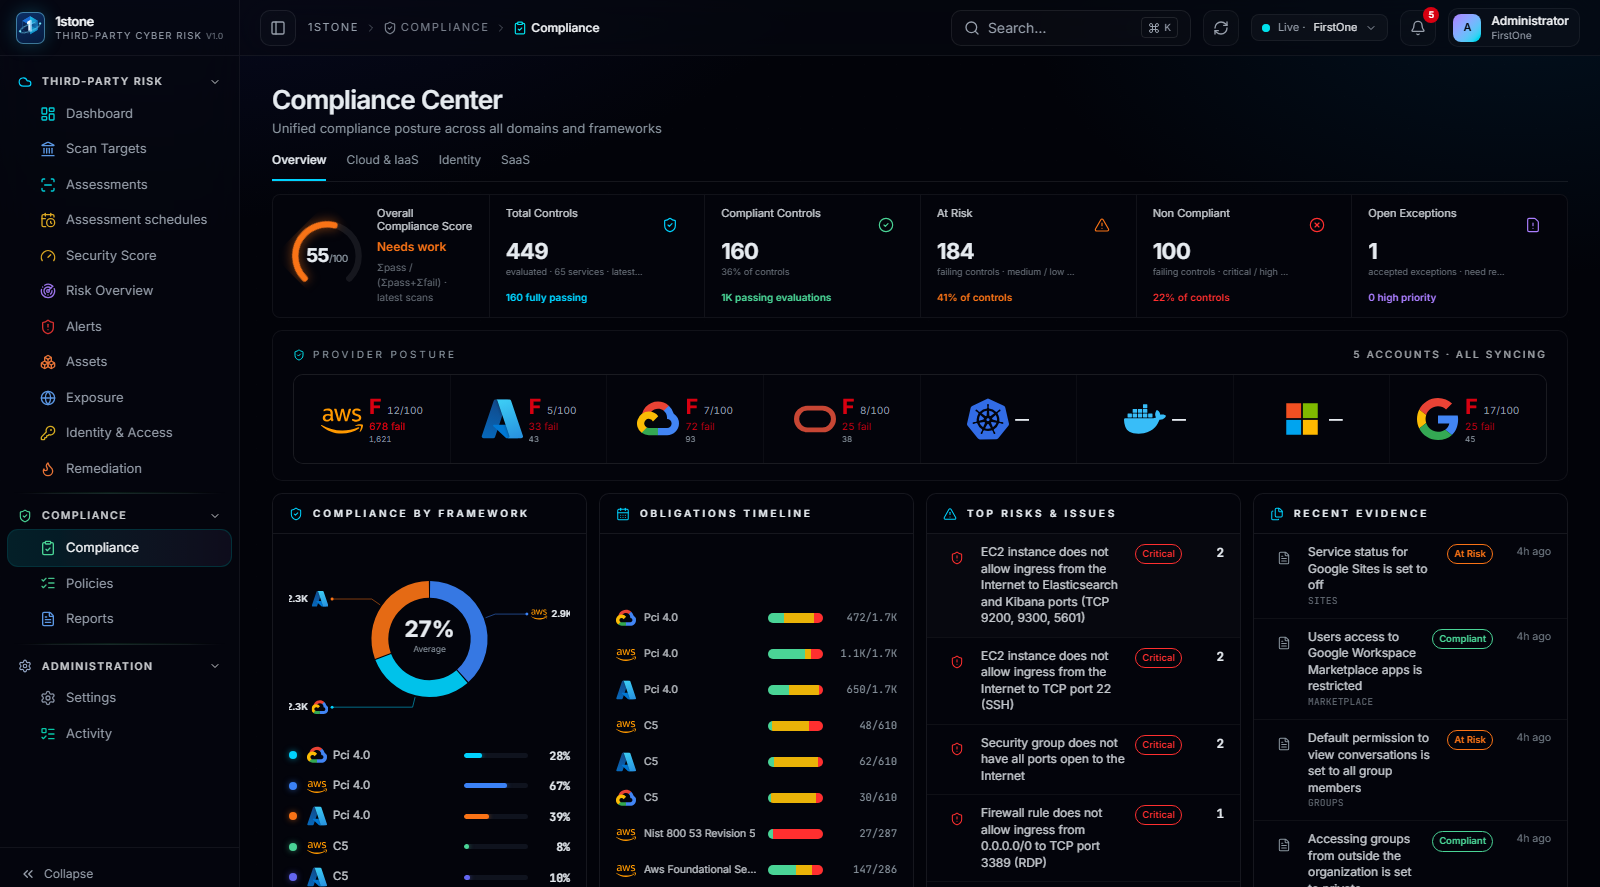
Integrações com o ecossistema já instalado
Referência para levar alerta, caso e relatório do 1stone a ferramentas que a contratante já usa: exportação para S3, encaminhamento para o AWS Security Hub e abertura de tarefa no Jira.
- Exportação de evidência e relatório para bucket S3
- Encaminhamento de achados para o AWS Security Hub
- Abertura automática de tarefa de remediação no Jira
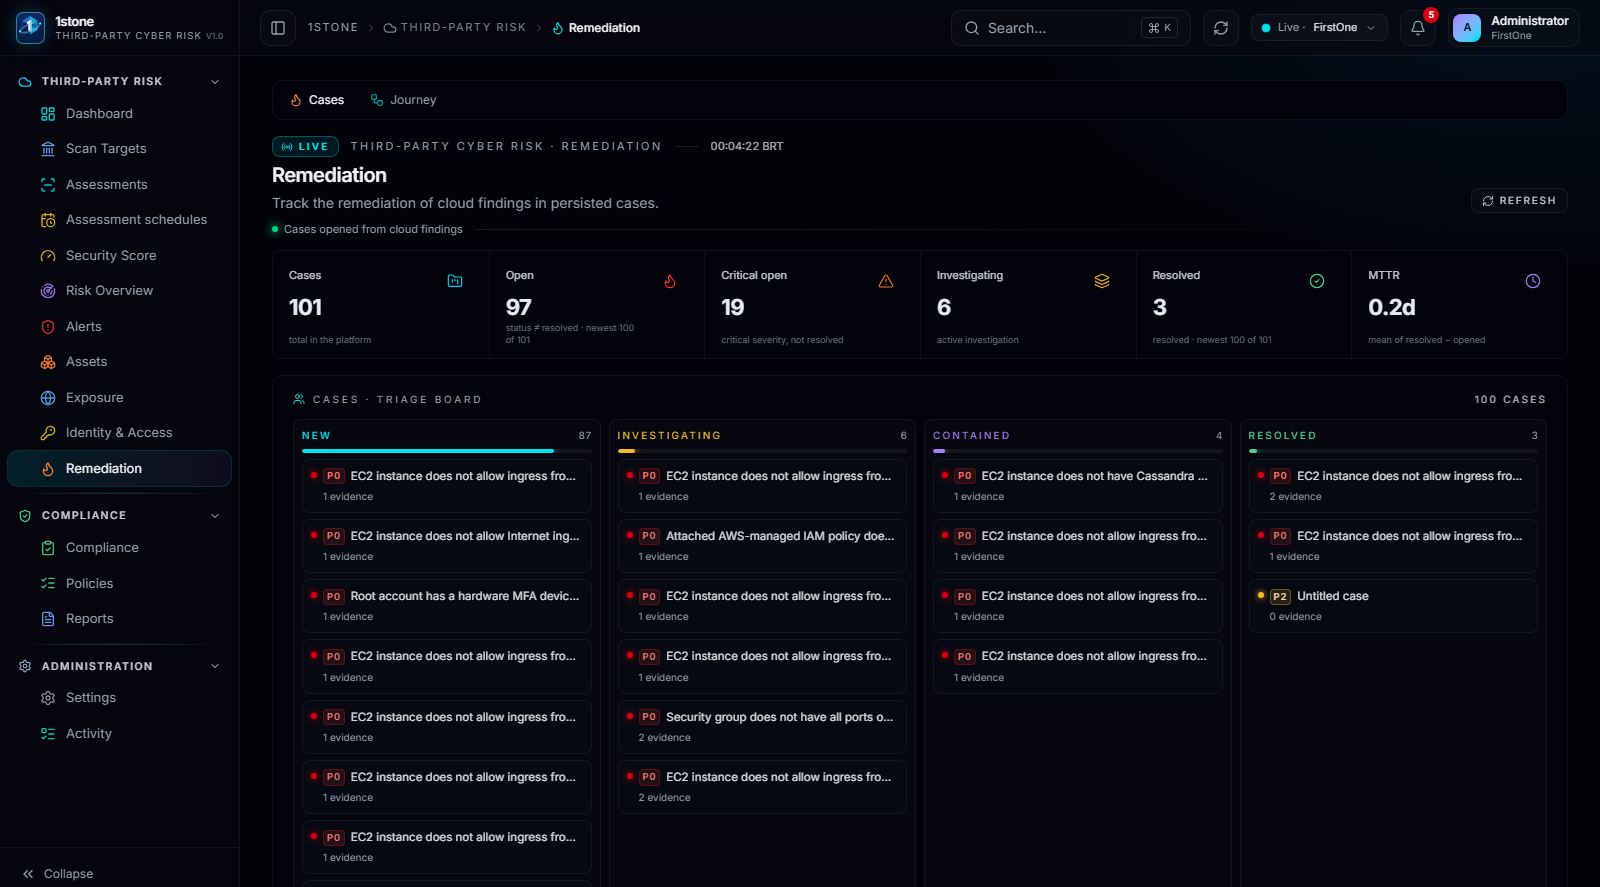
Documentação de integração
Convite por e-mail com aceite pelo próprio responsável do terceiro
Do tenant vazio à primeira avaliação
Passo a passo por provedor: AWS, Azure, GCP, OCI, Kubernetes e registries
Do tenant vazio à primeira avaliação
Checklist de validação de conexão antes da primeira avaliação
Do tenant vazio à primeira avaliação
Exportação de evidência e relatório para bucket S3
Integrações com o ecossistema já instalado
Encaminhamento de achados para o AWS Security Hub
Integrações com o ecossistema já instalado
Abertura automática de tarefa de remediação no Jira
Integrações com o ecossistema já instalado
Detalhes técnicos e de escopo
- Formato
- Web e guias por conector
- Versionamento
- Notas de release por versão da plataforma
- Atualização
- Publicada a cada ciclo de release
Uma sessão técnica, uma conta real, resultados verificáveis
Sessão técnica de 45 minutos com um engenheiro: conectamos uma conta real de nuvem ou SaaS e mostramos o Security Score e os alertas calculados.